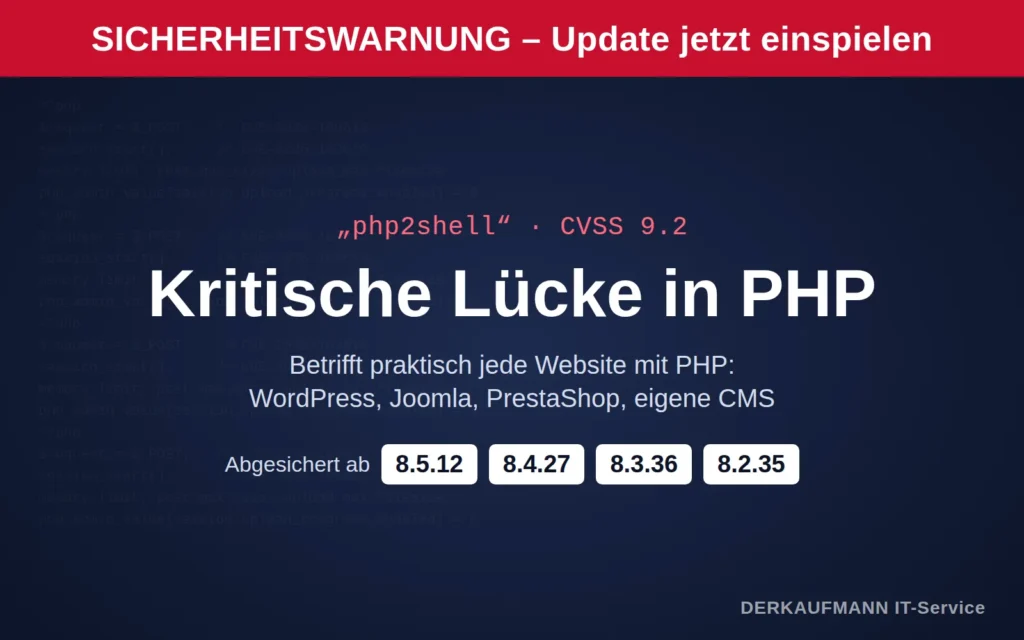
Kurz und klar: Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen. Angreifer können darüber unter Umständen ohne Anmeldung eigenen Code auf dem Webserver ausführen. Geschlossen sind die Lücken in den neuen Versionen PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 sowie in entsprechend aktualisierten Paketen der Linux-Distributionen. Wer eine Website betreibt, sollte jetzt prüfen, ob der Server schon aktualisiert ist.
Wer ist betroffen?
PHP ist die Programmiersprache, mit der sehr viele Websites laufen: WordPress, Joomla, PrestaShop, WooCommerce-Shops und viele eigene Redaktionssysteme. Das PHP-Projekt schreibt, gefährdet seien alle PHP-Installationen, die Webanfragen beantworten, ob über PHP-FPM, Apache mit mod_php, php-cgi oder LiteSpeed. Es spielt also keine Rolle, wie klein Ihre Website ist oder ob Sie Plugins aktuell halten: Die Lücke steckt eine Ebene darunter, in der Software des Servers.
php2shell: Was ist passiert?
- 20. Oktober 2026: php.net kündigt ein kritisches Sicherheitsupdate für den nächsten Tag an. Beide Lücken sind mit 9,2 von 10 Punkten (CVSS v4.0) bewertet.
- 21. Oktober 2026: Die Updates erscheinen. Die Lücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Das PHP-Projekt rät allen Nutzern, „sofort“ zu aktualisieren.
- In Fachmedien heißen die Lücken „php2shell“. Laut Born City sind Details schon vor dem Update durchgesickert; Cloudflare beobachtet demnach bereits erste Angriffe. Ob die Lücken bereits breit ausgenutzt werden, ist noch nicht gesichert. Grund zur Panik besteht nicht, wohl aber zum Handeln.
Wichtig: Es gibt zwar Notmaßnahmen in der Server-Konfiguration, laut PHP-Projekt machen sie eine Installation aber nicht sicher. Nur das Update schließt die Lücken.
PHP-Update: Was Sie jetzt tun sollten
- PHP-Version prüfen. Im Kundenbereich Ihres Hosters (zum Beispiel Plesk oder cPanel) steht bei Ihrer Domain die PHP-Version. In WordPress finden Sie sie unter Werkzeuge › Website-Zustand › Bericht › Server.
- Beim Hoster nachfragen, ob die Server bereits aktualisiert sind. Viele Hoster spielen PHP-Updates zentral ein; dort zählt die genaue Versionsnummer, nicht nur „PHP 8.3“. Verwendet der Hoster die PHP-Pakete seiner Linux-Distribution, kann die abgesicherte Version eine andere Nummer tragen; dann gibt nur der Hoster verlässlich Auskunft.
- PHP 8.1 oder älter? Dann besteht Handlungsbedarf. Für diese Versionen gibt es vom PHP-Projekt keine regulären Updates mehr. Manche Anbieter liefern zwar nachgereichte Korrekturen, dauerhaft muss die Website aber auf eine unterstützte Version umgestellt werden. Auch PHP 8.2 bekommt nur noch bis 31. Dezember 2026 Sicherheitsupdates.
- Nach dem Update die Website testen: Startseite, Kontaktformular, Shop-Kasse, Anmeldung. Ein Versionssprung kann ältere Plugins oder Themes stören.
- Auffälligkeiten prüfen lassen. Unbekannte Dateien, neue Administrator-Konten oder seltsame Einträge in den Server-Logs können auf einen Angriff hindeuten. Was dann zu tun ist, steht in unserem Ratgeber WordPress gehackt: die ersten 3 Stunden.
Hosting bei DigitalNova: laut Hoster aktualisiert
Nach Auskunft unseres Hosting-Partners DigitalNova wurden am 21. Oktober 2026 alle Server auf die abgesicherten PHP-Versionen aktualisiert. Eine eigene Stichprobe am 22. Oktober 2026 passt dazu: derkaufmann.at läuft auf PHP 8.5.12. Liegt Ihre Website bei einem anderen Hoster, gelten die Schritte oben.
Wie Sie WordPress dauerhaft sicher halten, lesen Sie in unserem Ratgeber WordPress absichern & aktuell halten. Warum ein schlankes eigenes CMS weniger Angriffsfläche durch Plugins bietet (ein aktuelles PHP braucht es trotzdem), erklärt WordPress-Alternative: eigenes CMS.
Wir prüfen Ihre Website
Sie wissen nicht, welche PHP-Version Ihre Website nutzt oder ob Ihr Hoster schon reagiert hat? DERKAUFMANN prüft die PHP-Version und die Sicherheit Ihrer Website und kümmert sich bei Bedarf um die Umstellung. Schreiben Sie uns über das Kontaktformular oder rufen Sie an: +43 664 2557441. DERKAUFMANN IT-Service betreut Websites für Betriebe und Vereine in der Oststeiermark.
Quellen (abgerufen am 22.10.2026)
- PHP-Projekt: „Upcoming Critical PHP Security Release“, 20.10.2026 – https://www.php.net/archive/2026.php#2026-10-20-1
- PHP-Projekt: „Security advisory: Critical remote code execution vulnerabilities, update now“, 21.10.2026 – https://www.php.net/archive/2026.php#2026-10-21-5
- PHP-Projekt: „Supported Versions“ (Sicherheitsupdates PHP 8.2 bis 31.12.2026) – https://www.php.net/supported-versions.php
- Born City: „php2shell: PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619“, 21.10.2026 – https://borncity.com/blog/2026/10/21/php2shell-php-schwachstellen-cve-2026-109618-und-cve-2026-109619/
- DigitalNova-Server: Auskunft DigitalNova (21.10.2026) und eigene Stichprobe DERKAUFMANN (PHP-Version derkaufmann.at), 22.10.2026
FAQ
Meine Website ist klein und uninteressant. Bin ich trotzdem gefährdet?
Ja. Solche Angriffe laufen automatisch und durchsuchen das Internet nach jedem Server mit verwundbarer Version. Größe oder Inhalt der Website spielen keine Rolle.
Reicht es, WordPress und die Plugins zu aktualisieren?
Nein. Die Lücke steckt in PHP selbst, also in der Server-Software. Das Update muss Ihr Hoster oder Ihr Website-Betreuer einspielen.
Mein Hoster bietet noch PHP 7.4 oder 8.0 an. Ist das in Ordnung?
Nein. Für PHP 8.1 und älter gibt es vom PHP-Projekt keine regulären Updates mehr. Stellen Sie auf eine aktuelle Version um und testen Sie danach die Website.