
Sicherheitswarnungen
Gefälschte Rechnungs-Mail: „Laden Sie Ihre Rechnung herunter“ mit WeTransfer-Link ist Phishing
Eine Mail im Namen eines Wiener Installateurs kündigt eine Rechnung „über WeTransfer“ an. Der Link führt nicht zu WeTransfer. Woran Sie die Fälschung erkennen.
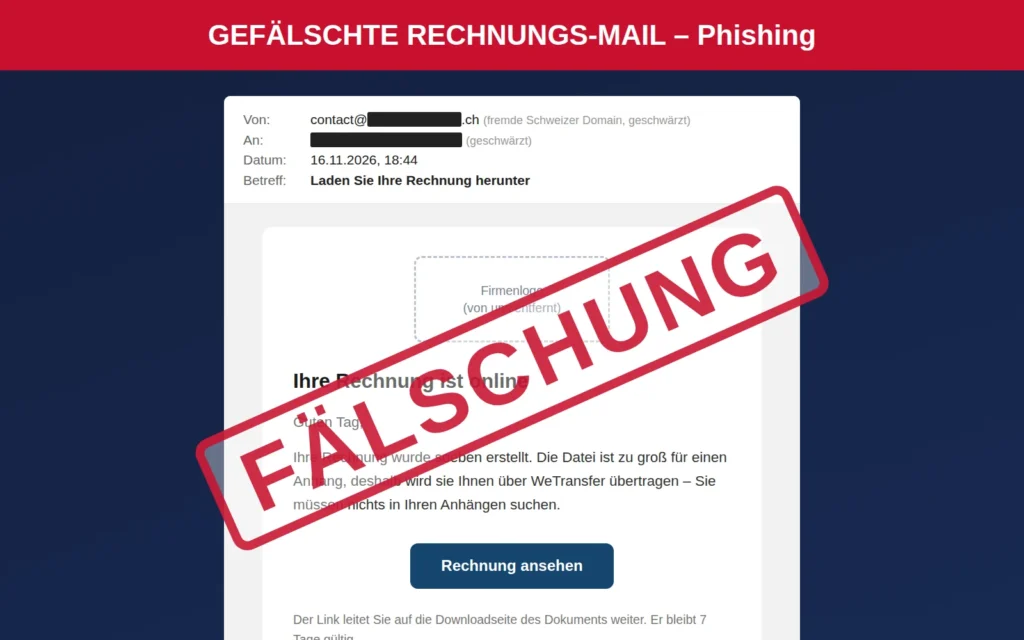
Kurz und klar: Die E-Mail mit dem Betreff „Laden Sie Ihre Rechnung herunter“, die im Namen eines Wiener Installateurbetriebs eine Rechnung „über WeTransfer“ ankündigt, ist nach unserer Prüfung keine echte Rechnungs-Mail, sondern Phishing. Klicken Sie nicht auf „Rechnung ansehen“, antworten Sie nicht und löschen Sie die Mail.
Die Nachricht ist am Montag, 16. November 2026, um 18:44 Uhr in unserem eigenen Firmenpostfach eingegangen. Wir haben bei dem genannten Betrieb nichts beauftragt. Wir haben Kopfzeilen, Absender und Link geprüft, ohne den Link aufzurufen. Das Ergebnis steht unten, Punkt für Punkt.
Was in der Mail steht
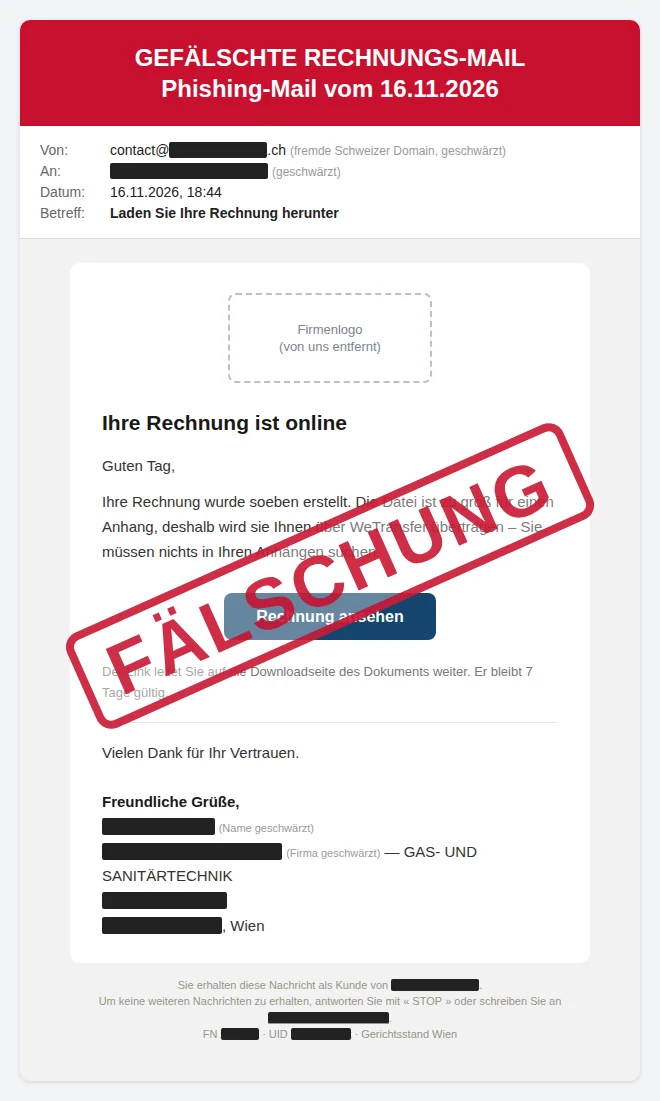
Die Mail ist sauber gestaltet: oben ein Firmenlogo, darunter die Überschrift „Ihre Rechnung ist online“. Der Text ist kurz: „Ihre Rechnung wurde soeben erstellt. Die Datei ist zu groß für einen Anhang, deshalb wird sie Ihnen über WeTransfer übertragen – Sie müssen nichts in Ihren Anhängen suchen.“ Darunter folgt ein blauer Knopf „Rechnung ansehen“ und der Hinweis, der Link leite auf die „Downloadseite des Dokuments“ weiter und bleibe 7 Tage gültig.
Unterschrieben ist mit einem Personennamen und einem Wiener Betrieb für Gas- und Sanitärtechnik, samt Handynummer und Adresse im 15. Bezirk. In der Fußzeile stehen eine Firmenbuchnummer, eine UID-Nummer und der Satz „Sie erhalten diese Nachricht als Kunde von …“. Einen Anhang hat die Mail nicht.
Daran erkennen Sie die Fälschung
- Der Absender passt nicht zur Firma: Unterschrieben hat ein Wiener Installateur, in der Fußzeile steht eine Büro-Adresse mit eigener .at-Domain. Verschickt wurde die Mail aber von einer „contact@“-Adresse einer Schweizer .ch-Domain, deren Name nichts mit Haustechnik zu tun hat. Auch Antworten würden an diese Adresse gehen.
- Der Knopf führt nicht zu WeTransfer: Laut WeTransfer führen echte Download-Links zu wetransfer.com oder we.tl. Der Knopf in dieser Mail zeigt auf eine Unteradresse derselben Schweizer Domain. WeTransfer nennt außerdem als Warnzeichen, wenn eine Mail nicht von einer Adresse mit der Endung @wetransfer.com kommt.
- Keine einzige Angabe zur Rechnung: Es fehlen Rechnungsnummer, Betrag, Leistung, Datum und Kundenname. Die Anrede lautet nur „Guten Tag“. So ein Text passt auf jeden Empfänger.
- „Zu groß für einen Anhang“: Eine Rechnung ist üblicherweise ein PDF mit ein, zwei Seiten. Die Begründung soll erklären, warum Sie auf einen Link klicken müssen. Das ist unsere Einschätzung, die Datei haben wir nicht gesehen.
- Kein Kundenverhältnis: Die Mail behauptet, wir seien Kunde. Das sind wir nicht. Fragen Sie sich bei jeder Rechnungs-Mail zuerst: Habe ich dort überhaupt etwas bestellt?
- Frist im Kleingedruckten: „Er bleibt 7 Tage gültig“ soll dazu bringen, bald zu klicken, statt nachzufragen.
- Fremde Satzzeichen: Das Wort STOP steht in französischen Anführungszeichen mit Leerzeichen (« STOP »). In Österreich schreibt das kaum jemand so. Wir halten den Text deshalb für eine übersetzte Vorlage. Auch das ist eine Einschätzung.
Warum die Mail trotzdem echt wirkt
Die Mail ist kein plumper Massenversand mit gefälschtem Absender. Sie wurde über einen großen Versanddienst für Newsletter und automatische Mails verschickt und trägt eine Signatur (DKIM) der Schweizer Domain. Ob die Signatur gültig ist, haben wir nicht nachgerechnet. Der sendende Server ist im DNS dieser Domain als erlaubter Absender eingetragen (SPF, unsere Abfrage vom 16.11.2026). Für einen Spamfilter sieht das aus wie eine gewöhnliche Mail dieser Domain.
Unsere Einschätzung: Das Versandkonto des Schweizer Domaininhabers wurde übernommen oder missbraucht. Belegen können wir das nicht. Wir nennen die Domain deshalb nicht.
Wohin der Knopf führt
Der Knopf läuft über die Klickzählung des Versanddienstes. Das eigentliche Ziel ist darin verschlüsselt und lässt sich nur herausfinden, wenn man den Link aufruft. Das haben wir nicht getan. Wohin der Link am Ende führt und welche Datei dort liegt, haben wir also nicht geprüft.
Was bei solchen Mails üblich ist, beschreibt die Wirtschaftskammer in einem Beitrag vom 15.10.2026: Eine „offene oder neu ausgestellte Rechnung“ zählt zu den typischen Vorwänden, und Kriminelle setzen in vielen Fällen auf angebliche Download-Links. Die über den Link heruntergeladenen Dateien enthalten dann die Schadprogramme. Möglich ist nach unserer Einschätzung auch eine gefälschte Anmeldeseite, die Zugangsdaten abgreift.
Der genannte Betrieb ist vermutlich selbst geschädigt
Die UID-Nummer aus der Fußzeile ist laut EU-System VIES gültig (unsere Abfrage vom 16.11.2026) und gehört zu einem Unternehmer in Wien. Es werden also die Daten eines echten Betriebs verwendet. Über dessen Domain wurde die Mail aber nicht verschickt. Wir gehen davon aus, dass Name, Logo und Firmendaten ohne Wissen des Betriebs benutzt werden, und nennen ihn deshalb nicht.
Dasselbe kann mit dem Namen jedes anderen Betriebs passieren, auch mit einem aus der Oststeiermark. Rechnen Sie damit, dass dieselbe Mail mit wechselnden Firmennamen unterwegs ist.
Was Sie jetzt tun sollten
- Nicht auf den Knopf klicken und keine Datei herunterladen.
- Nicht antworten, auch nicht mit „STOP“. Wer antwortet, zeigt den Absendern, dass die Adresse gelesen wird.
- Erwarten Sie wirklich eine Rechnung von diesem Betrieb? Dann rufen Sie dort an. Nehmen Sie die Telefonnummer von einer früheren Rechnung oder aus Ihren Unterlagen, nicht die aus der Mail.
- Als Spam oder Phishing melden und löschen.
- Buchhaltung und Büro informieren. Dort landen Rechnungs-Mails zuerst, und dort wird am ehesten geklickt.
Was tun, wenn Sie schon geklickt haben?
- Datei heruntergeladen oder geöffnet? Trennen Sie das Gerät vom Internet (WLAN aus, Netzwerkkabel abziehen) und lassen Sie es prüfen, bevor Sie damit weiterarbeiten.
- Zugangsdaten auf einer fremden Seite eingegeben? Ändern Sie das Passwort sofort, und zwar von einem anderen, sauberen Gerät aus. Zuerst das E-Mail-Konto, dann alle Konten mit demselben Passwort. Hilfe dazu: sichere Passwörter.
- Zwei-Faktor-Anmeldung aktivieren, vor allem für das E-Mail-Konto. Anleitung: Zwei-Faktor-Anmeldung einrichten.
- Bankkonto beobachten und bei Auffälligkeiten sofort die Bank anrufen.
- Anzeige bei der Polizei erstatten. Nehmen Sie die Mail mit.
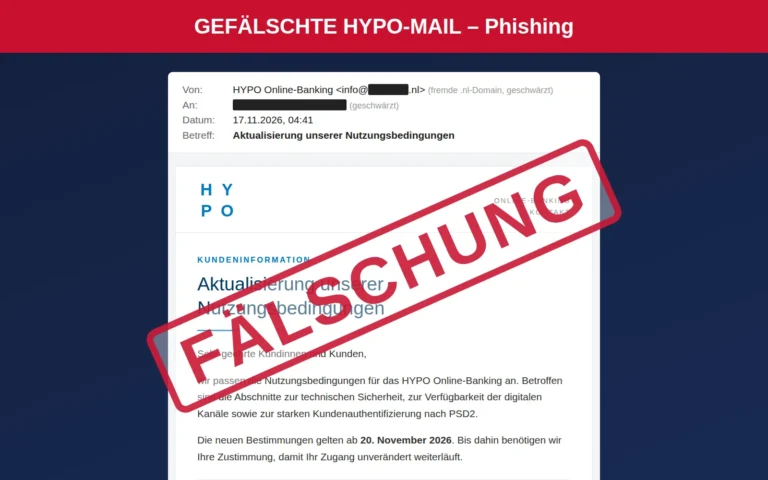
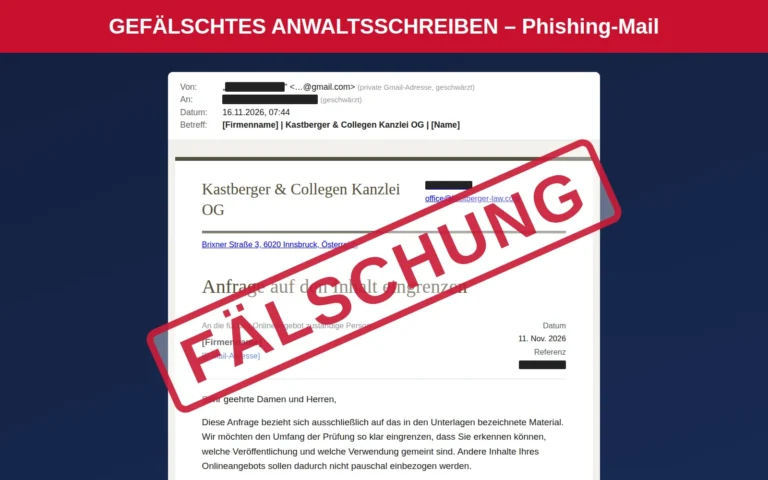
Wie Sie gefälschte Mails generell erkennen, steht in unserem Ratgeber Phishing erkennen. Zwei verwandte Fälle: die Rechnung von „Poind Intelligence ApS“, die niemand bestellt hat, und das gefälschte Anwaltsschreiben wegen Urheberrecht, das ebenfalls auf einen Download-Link setzt. Weitere aktuelle Fälle finden Sie unter Aktuelles & Warnungen.
Unsicher? Wir helfen
Sie haben eine Rechnungs-Mail bekommen und sind nicht sicher, ob sie echt ist? Leiten Sie die Mail an info@derkaufmann.at weiter, wir prüfen Absender und Links. Oder rufen Sie uns an: +43 664 2557441. Sie erreichen uns auch über das Kontaktformular. DERKAUFMANN IT-Service hilft Betrieben, Vereinen und Privatpersonen in der Oststeiermark.
Quellen (abgerufen am 16.11.2026)
- WeTransfer-Hilfe: „Spam, phishing, and WeTransfer impersonations“, Stand 08.10.2026 – https://wetransfer.com/help-center/security-privacy/phishing-imitations
- Wirtschaftskammer Österreich: „Wie geht man mit verdächtigen E-Mail-Anhängen um?“ (#10TageGegenPhishing), 15.10.2026 – https://www.wko.at/it-sicherheit/verdaechtige-e-mail-anhaenge
- Europäische Kommission: MwSt-Informationsaustauschsystem VIES (Abfrage der UID-Nummer am 16.11.2026) – https://ec.europa.eu/taxation_customs/vies/
- Bundeskriminalamt: „Wie erstatte ich Anzeige?“ – https://www.bundeskriminalamt.at/212/wie_erstatte_ich_anzeige/start.html
- Eigene Prüfung DERKAUFMANN IT-Service vom 16.11.2026: Kopfzeilen der Mail, DNS-Abfragen (SPF) der Absender-Domain, Aufbau des Links (ohne ihn aufzurufen).
FAQ
Ich bin wirklich Kunde bei einem Installateur. Kann die Mail trotzdem echt sein?
Prüfen Sie zwei Dinge: Kommt die Mail von der Adresse, von der Ihr Installateur sonst schreibt? Und nennt sie Ihren Namen, eine Rechnungsnummer und einen Betrag? Wenn nicht, rufen Sie den Betrieb unter der Ihnen bekannten Nummer an, bevor Sie etwas anklicken.
Verschicken Firmen Rechnungen überhaupt über WeTransfer?
Das kommt vor, ist für eine einzelne Rechnung aber unüblich. Eine echte WeTransfer-Benachrichtigung kommt laut WeTransfer von einer Adresse mit der Endung @wetransfer.com, und der Download-Link führt zu wetransfer.com oder we.tl. Beides trifft hier nicht zu.
Mein Spamfilter hat die Mail durchgelassen. Ist sie dann nicht geprüft?
Nein. Ein Spamfilter prüft unter anderem, ob eine Mail technisch zu ihrer Absender-Domain passt. Das ist hier nach unserer Prüfung der Fall, weil sie über ein Versandkonto lief, das im DNS dieser Domain eingetragen ist. Ob der Inhalt stimmt, kann der Filter nicht wissen.
Ich habe nur geklickt, aber nichts heruntergeladen und nichts eingegeben. Ist etwas passiert?
Das lässt sich aus der Ferne nicht sicher sagen. Schließen Sie die Seite, öffnen Sie keine Datei, die dabei im Download-Ordner gelandet ist, und lassen Sie das Gerät mit einem aktuellen Virenschutz vollständig prüfen. Im Zweifel sehen wir uns das Gerät an.
Mein eigener Betrieb steht als Absender in so einer Mail. Was kann ich tun?
Informieren Sie Ihre Kunden kurz über Ihre Website oder per Mail, dass die Nachricht nicht von Ihnen stammt, und erstatten Sie Anzeige. Lassen Sie außerdem prüfen, ob Ihr eigenes E-Mail-Konto betroffen ist. Dabei unterstützen wir Sie gerne.
Weitere Artikel
Das könnte Sie auch interessieren
IT‑Unterstützung gesucht?
Am schnellsten geht es telefonisch – für Reparaturen, Beratung und Termine gibt es die Serviceanfrage.
Direkt erreichen
- Anrufen+43 664 255 744 1Mo–Fr 09:00–19:00 · Sa 09:00–14:00
- Schreibeninfo@
derkaufmann.at - Chatten
- BesuchenGroßwilfersdorf 19/3
8263 Großwilfersdorf (öffnet in neuem Tab)