
Sicherheitswarnungen
Gefälschte HYPO-Mail: „Aktualisierung unserer Nutzungsbedingungen“ ist Phishing
Eine Mail im Namen der HYPO Oberösterreich verlangt bis 20.11. die Zustimmung zu neuen Nutzungsbedingungen. Absender und Links gehören nicht zur Bank. Nicht klicken.
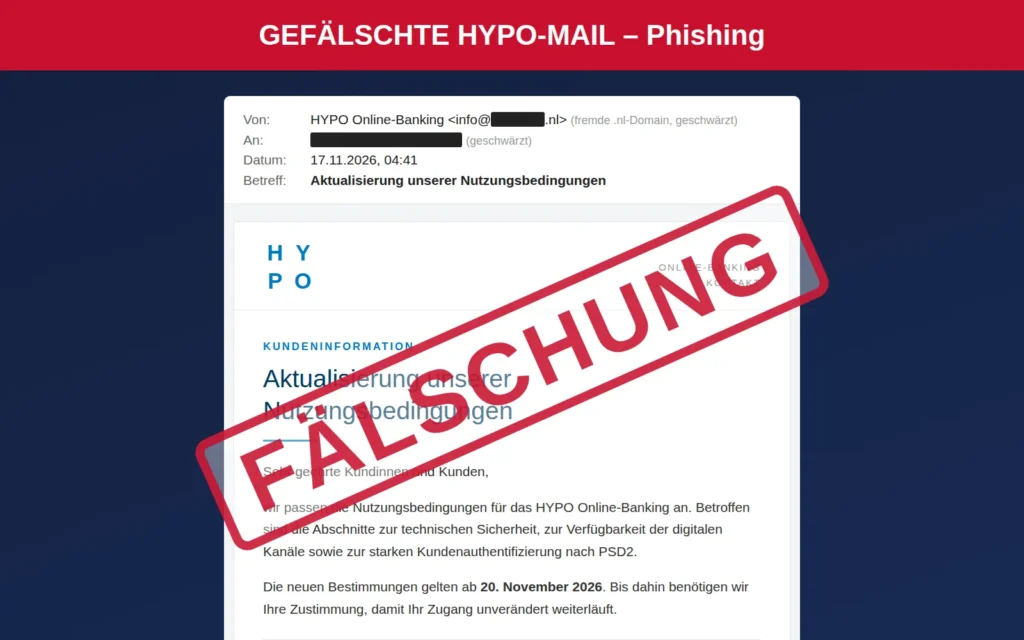
Kurz und klar: Die E-Mail „Aktualisierung unserer Nutzungsbedingungen“ im Namen der HYPO Oberösterreich ist nach unserer Prüfung gefälscht. Klicken Sie nicht auf „Nutzungsbedingungen bestätigen“, geben Sie keine Zugangsdaten ein und löschen Sie die Mail.
Die Nachricht ist am Dienstag, 17. November 2026, um 4:41 Uhr in unserem eigenen Postfach eingegangen. Ein Konto bei der HYPO Oberösterreich haben wir nicht. Wir haben Kopfzeilen, Absender und Links geprüft, ohne einen Link aufzurufen. Das Ergebnis steht unten, Punkt für Punkt.
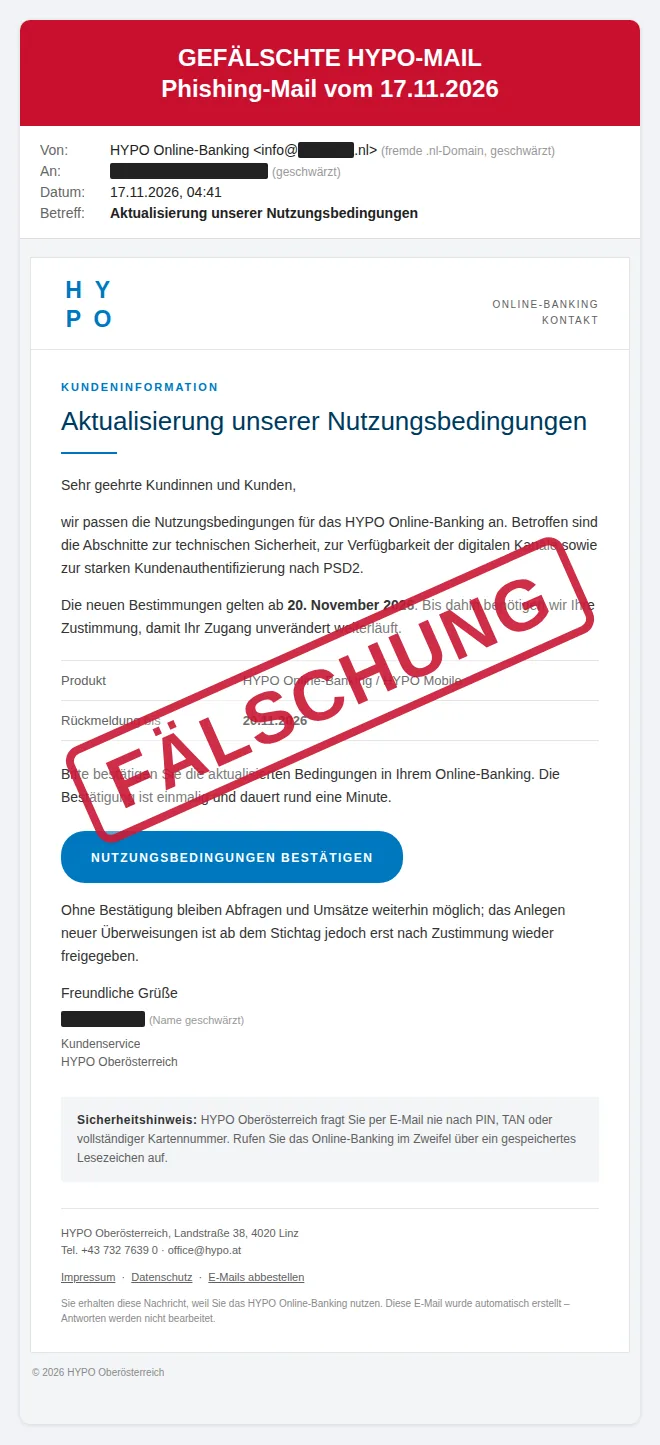
Was in der Mail steht
Die Mail sieht aus wie eine nüchterne Kundeninformation. Absendername ist „HYPO Online-Banking“, die Anrede lautet „Sehr geehrte Kundinnen und Kunden“. Die Bank passe die Nutzungsbedingungen für das Online-Banking an, betroffen seien die Abschnitte „zur technischen Sicherheit, zur Verfügbarkeit der digitalen Kanäle sowie zur starken Kundenauthentifizierung nach PSD2“.
Die neuen Bestimmungen würden ab 20. November 2026 gelten, bis dahin brauche man Ihre Zustimmung. Darunter steht ein blauer Knopf „Nutzungsbedingungen bestätigen“. Die Bestätigung sei „einmalig“ und dauere „rund eine Minute“. Wer nicht bestätigt, könne ab dem Stichtag keine neuen Überweisungen mehr anlegen.
Unterschrieben ist mit einem Personennamen, „Kundenservice, HYPO Oberösterreich“. In der Fußzeile stehen Adresse, Telefonnummer und E-Mail-Adresse der Bank sowie Links zu „Impressum“, „Datenschutz“ und „E-Mails abbestellen“.
Daran erkennen Sie die Fälschung
- Der Absender gehört nicht zur Bank: Die HYPO Oberösterreich verwendet die Domain hypo.at. Diese Mail kam von einer „info@“-Adresse einer niederländischen .nl-Domain, deren Name nichts mit einer Bank zu tun hat.
- Der Knopf führt nicht zur Bank: Hinter „Nutzungsbedingungen bestätigen“ steckt eine Weiterleitungs-Adresse bei Google, nicht hypo.at. Auch das Logo und die Menüpunkte „Online-Banking“ und „Kontakt“ zeigen auf dieselbe Adresse. So eine Weiterleitung verbirgt, wo man am Ende landet. Das ist unsere Einschätzung, aufgerufen haben wir den Link nicht.
- Nachgemachte Adresse in der Fußzeile: „Impressum“, „Datenschutz“ und „E-Mails abbestellen“ führen zu einer Adresse, die mit „hypo.at-sicherheit.com“ beginnt. Das sieht nach hypo.at aus, ist es aber nicht: Entscheidend ist das Ende vor dem ersten Schrägstrich, hier also „at-sicherheit.com“. Das „hypo.“ davor kann jeder frei davorsetzen.
- Unpersönliche Anrede: „Sehr geehrte Kundinnen und Kunden“ statt Ihres Namens, keine Kontonummer, keine Verfügernummer. So ein Text passt auf jeden Empfänger, auch auf Leute ohne Konto bei dieser Bank.
- Frist von drei Tagen und eine Drohung: Die Mail kam am 17. November, der Stichtag ist der 20. November. Dazu der Hinweis, dass danach keine Überweisungen mehr möglich seien. Die Wirtschaftskammer beschreibt genau dieses Muster: ein enges Zeitfenster und Folgen, wenn man nicht mitmacht.
- Ein „Logo“ aus vier Buchstaben: Die Mail enthält kein einziges Bild. Das Logo besteht aus den Buchstaben H, Y, P und O in einer kleinen Tabelle. Im Quelltext der Mail steht dazu sogar eine Notiz: „Logo als CSS-Lockup: kein Bild, keine Domain, rendert in jedem Client“. Eine Bank verwendet in ihrer Kundenpost ihr eigenes Logo.
Warum die Mail trotzdem echt wirkt
Die Fälschung ist sorgfältig gemacht. Adresse, Telefonnummer und E-Mail-Adresse in der Fußzeile stimmen mit dem Impressum der echten Bank überein (unser Abgleich vom 17.11.2026). Der Text ist fehlerfrei und sachlich, ohne Rufzeichen und ohne Gewinnversprechen.
Besonders dreist ist der graue Kasten am Ende: „Sicherheitshinweis: HYPO Oberösterreich fragt Sie per E-Mail nie nach PIN, TAN oder vollständiger Kartennummer.“ Der Satz soll Vertrauen schaffen. Er stimmt sogar, nur stammt diese Mail eben nicht von der Bank.
Auch technisch fällt die Mail nicht auf. Sie wurde über einen großen Versanddienst für Newsletter verschickt, und die Absender-Prüfungen (SPF, DKIM, DMARC) für die niederländische Domain hat unser Mailserver als bestanden vermerkt. Der Spamfilter hat sie durchgelassen. Diese Prüfungen sagen aber nur, dass die Mail wirklich von dieser Domain kommt. Ob dahinter eine Bank steht, prüfen sie nicht.
Ob das Versandkonto des niederländischen Domaininhabers missbraucht wurde, wissen wir nicht. Wir nennen die Domain deshalb nicht.
Was hinter dem Knopf steckt
Wohin der Knopf am Ende führt, haben wir nicht geprüft, weil wir den Link nicht aufgerufen haben. Die nachgemachte Adresse aus der Fußzeile war bei unserer Abfrage am 17.11.2026 nicht erreichbar (kein DNS-Eintrag).
Nach unserer Einschätzung läuft es ab wie bei anderen gefälschten Bank-Mails: Sie landen auf einer nachgebauten Anmeldeseite, geben dort Ihre Zugangsdaten ein und sollen danach eine Freigabe in der Banking-App bestätigen. Was Sie dabei freigeben, ist dann nicht die „Zustimmung zu den Nutzungsbedingungen“, sondern ein Zugriff oder eine Überweisung der Täter.
Was Sie jetzt tun sollten
- Nicht auf den Knopf klicken, auch nicht auf „Impressum“ oder „E-Mails abbestellen“.
- Nicht antworten.
- Als Spam oder Phishing melden und löschen.
- Sie sind Kunde der HYPO Oberösterreich und unsicher? Melden Sie sich so an, wie Sie es immer tun: über Ihr Lesezeichen, die App oder indem Sie hypo.at selbst eintippen. Wenn die Bank wirklich etwas von Ihnen braucht, sehen Sie es dort. Einen Link aus einer Mail brauchen Sie dafür nicht.
- Im Betrieb weitersagen: Buchhaltung und Büro informieren, dort wird das Firmenkonto bedient.
Was tun, wenn Sie schon geklickt haben?
- Zugangsdaten eingegeben oder eine Freigabe bestätigt? Rufen Sie sofort Ihre Bank an und lassen Sie das Online-Banking sperren. Die HYPO Oberösterreich nennt auf ihrer Sicherheitsseite die Sperrhotline 0599 54054, die rund um die Uhr erreichbar ist.
- Kontobewegungen prüfen und der Bank jede Buchung melden, die Sie nicht kennen.
- Passwörter ändern, wenn Sie dieselben Zugangsdaten auch anderswo verwenden. Hilfe dazu: sichere Passwörter.
- Anzeige bei der Polizei erstatten. Nehmen Sie die Mail mit.
- Wachsam bleiben: Wer Daten eingegeben hat, wird oft später angerufen, angeblich von der Bank. Geben Sie am Telefon keine Codes weiter und bestätigen Sie nichts.
Wie Sie gefälschte Mails generell erkennen, steht in unserem Ratgeber Phishing erkennen. Ein verwandter Fall: die gefälschte Volksbank-Mail „Aktualisieren Sie Ihre Stammdaten“. Weitere aktuelle Fälle finden Sie unter Aktuelles & Warnungen.
Unsicher? Wir helfen
Sie haben eine Mail Ihrer Bank bekommen und sind nicht sicher, ob sie echt ist? Leiten Sie die Mail an info@derkaufmann.at weiter, wir prüfen Absender und Links. Oder rufen Sie uns an: +43 664 2557441. Sie erreichen uns auch über das Kontaktformular. DERKAUFMANN IT-Service hilft Betrieben, Vereinen und Privatpersonen in der Oststeiermark.
Quellen (abgerufen am 17.11.2026)
- HYPO Oberösterreich: Impressum (Adresse, Telefonnummer, E-Mail-Adresse, Domain) – https://www.hypo.at/de/home/impressum.html
- HYPO Oberösterreich: „Sicherheit“ (Sperrhotline 0599 54054, „rund um die Uhr für Sie erreichbar“) – https://www.hypo.at/de/digital-banking/sicherheit.html
- oesterreich.gv.at: „Wie sind Phishing-E-Mails zu erkennen?“, Stand 06.08.2025 („Seriöse Unternehmen werden niemals die Bekanntgabe vertraulicher Daten wie Passwörter oder Transaktionsnummern per E-Mail verlangen“; abweichende Internetadressen als Warnzeichen) – https://www.oesterreich.gv.at/…/Seite.1720520
- Wirtschaftskammer Österreich: „Warum Phishing-Fallen immer mit Druck arbeiten“ (#10TageGegenPhishing), 13.10.2026 – https://www.wko.at/it-sicherheit/warum-phishing-fallen-immer-mit-druck-arbeiten
- Bundeskriminalamt: „Wie erstatte ich Anzeige?“ – https://www.bundeskriminalamt.at/212/wie_erstatte_ich_anzeige/start.html
- Eigene Prüfung DERKAUFMANN IT-Service vom 17.11.2026: Kopfzeilen und Quelltext der Mail, Aufbau der Links (ohne sie aufzurufen), DNS-Abfrage der Adresse aus der Fußzeile.
FAQ
Ich bin Kunde der HYPO Oberösterreich. Kann die Mail trotzdem echt sein?
Diese Mail nicht: Sie kommt nicht von hypo.at, und kein Link darin führt zu hypo.at. Wenn Sie wissen wollen, ob Ihre Bank tatsächlich eine Zustimmung von Ihnen braucht, melden Sie sich wie gewohnt selbst im Online-Banking an oder rufen Sie Ihre Betreuerin oder Ihren Betreuer an.
Ich habe bei einer anderen Bank ein Konto. Betrifft mich das?
Dieselbe Vorlage lässt sich mit jedem Banknamen verschicken. Rechnen Sie damit, dass die Mail auch im Namen anderer Banken unterwegs ist. Die Prüfung bleibt gleich: Absender-Adresse ansehen, Link nicht anklicken, selbst im Online-Banking nachsehen.
Wie erkenne ich, wohin ein Link wirklich führt?
Fahren Sie am PC mit der Maus über den Knopf, ohne zu klicken. Unten im Fenster erscheint die Adresse. Lesen Sie den Teil vor dem ersten einzelnen Schrägstrich von rechts nach links: Die letzten zwei Teile sind in der Regel die eigentliche Adresse. Bei „hypo.at-sicherheit.com“ ist das „at-sicherheit.com“, nicht „hypo.at“. Am Handy halten Sie den Finger länger auf den Knopf, dann wird die Adresse angezeigt.
Mein Spamfilter hat die Mail durchgelassen. Ist sie dann nicht geprüft?
Nein. Der Filter prüft unter anderem, ob eine Mail technisch zu ihrer Absender-Domain passt. Das war hier der Fall. Ob der Absender wirklich die Bank ist, die im Text genannt wird, kann der Filter nicht wissen.
Ich habe nur geklickt, aber nichts eingegeben. Ist etwas passiert?
Das lässt sich aus der Ferne nicht sicher sagen. Schließen Sie die Seite, geben Sie nichts ein und bestätigen Sie in der Banking-App keine Freigabe, die Sie nicht selbst ausgelöst haben. Im Zweifel rufen Sie Ihre Bank an.
Weitere Artikel
Das könnte Sie auch interessieren
IT‑Unterstützung gesucht?
Am schnellsten geht es telefonisch – für Reparaturen, Beratung und Termine gibt es die Serviceanfrage.
Direkt erreichen
- Anrufen+43 664 255 744 1Mo–Fr 09:00–19:00 · Sa 09:00–14:00
- Schreibeninfo@
derkaufmann.at - Chatten
- BesuchenGroßwilfersdorf 19/3
8263 Großwilfersdorf (öffnet in neuem Tab)