
Sicherheitswarnungen
Gefälschte Microsoft-365-Mail: „Subscription has expired“ ist Phishing
Eine englische Mail meldet ein abgelaufenes Microsoft-365-Abo und will, dass Sie über einen Button verlängern. Sie ist gefälscht. Woran Sie das erkennen.
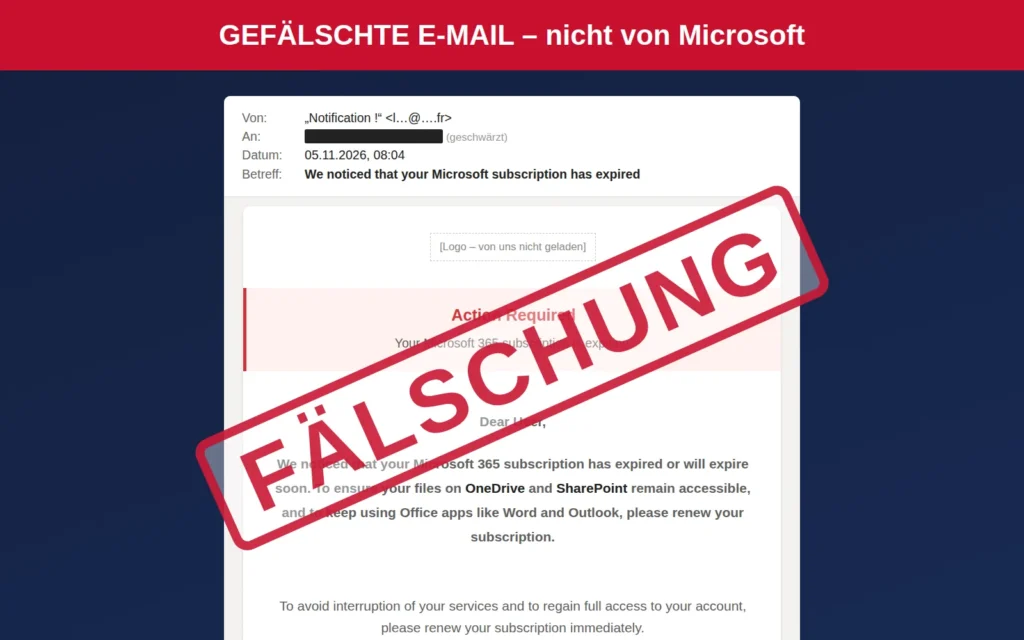
Kurz und klar: Die E-Mail „We noticed that your Microsoft subscription has expired“ kommt nicht von Microsoft. Sie behauptet, Ihr Microsoft-365-Abo sei abgelaufen, droht mit dem Verlust von E-Mails und Dateien und schickt Sie über den Button „Renew Subscription Now“ auf eine fremde Seite. Klicken Sie nicht, geben Sie nichts ein und löschen Sie die Mail.
Die Nachricht ist am 5. November 2026 um 08:04 Uhr bei uns eingegangen, Absendername „Notification !“. Die Mail ist auf Englisch. Zwölf Minuten davor kam vom selben Absender eine gefälschte Spotify-Mail, es ist also dieselbe Welle.
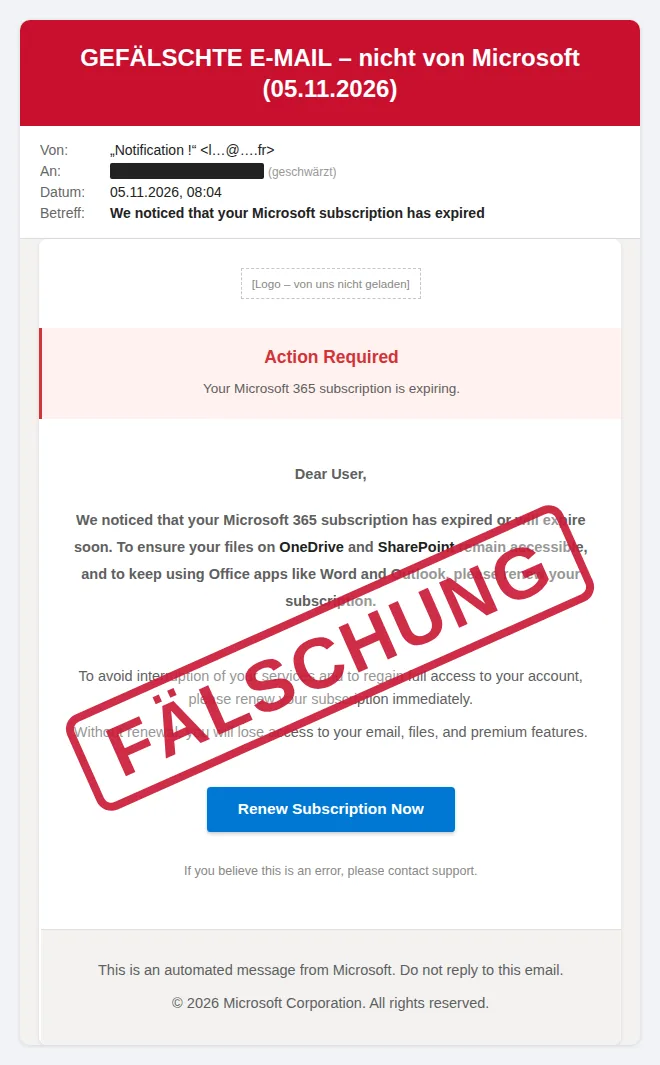
Was in der Microsoft-Mail steht
Oben ein rotes Feld „Action Required“, darunter die Behauptung, Ihr Microsoft-365-Abonnement sei abgelaufen oder laufe bald ab. Damit Ihre Dateien in OneDrive und SharePoint erreichbar bleiben und Word und Outlook weiter funktionieren, sollen Sie „immediately“ verlängern. Ohne Verlängerung verlören Sie den Zugang zu E-Mail, Dateien und Premium-Funktionen. Die Anrede lautet „Dear User“. Welches Abo gemeint ist, wann es abläuft und was die Verlängerung kostet, steht nirgends.
Daran erkennen Sie die Fälschung
- Absender passt nicht: Hinter „Notification !“ steht eine Adresse mit der Endung .fr, also eine französische Domain, die mit Microsoft nichts zu tun hat. Mitteilungen zum Microsoft-Konto verschickt Microsoft laut eigener Hilfe von @accountprotection.microsoft.com, Hinweise zu OneDrive unter anderem von @mail.onedrive.com und @notificationmail.microsoft.com.
- Link führt woandershin: Der Button zeigt nicht auf microsoft.com, sondern auf eine Seite mit der Endung .com.mx, also eine mexikanische Domain. Laut Microsoft ist ein Link, der nicht zum Absender passt, ein deutliches Zeichen für Phishing. Am PC sehen Sie das Ziel, wenn Sie mit der Maus über den Button fahren, ohne zu klicken.
- Keine persönliche Anrede: „Dear User“ statt Ihres Namens. Auch das nennt Microsoft als Warnzeichen. Eine echte Mitteilung zu Ihrem Abo betrifft Ihr Konto und kommt in Ihrer Sprache.
- Druck und Drohung: „immediately“, Verlust von Mails und Dateien. So sollen Sie klicken, bevor Sie nachdenken.
- Absender-Prüfung fehlgeschlagen: Unser Mailserver meldet „DMARC fail“. Die Mail wurde also nicht von der angezeigten .fr-Adresse aus verschickt, sondern über einen fremden Newsletter-Dienst. Durchgelassen hat der Spamfilter sie trotzdem.
- Ein Blick in den Quelltext: Das Microsoft-Logo lädt die Mail vom Bildarchiv der Wikipedia. Daneben steht noch der Hinweis aus der Vorlage, man solle das Logo „beim manuellen Versand“ durch eine eigene Datei ersetzen. Eine echte Microsoft-Mail braucht so etwas nicht.
Was hinter dem Link meist wartet
Wir haben den Link bewusst nicht geöffnet. Bei gleichartigen Microsoft-Mails beschreibt die Kantonspolizei Zürich den Ablauf, berichtet hat darüber die Netzwoche im Februar 2026: Eine nachgebaute Microsoft-365-Seite fragt E-Mail-Adresse, Passwort, Name, Adresse und Kreditkartendaten ab, danach einen per SMS geschickten Bestätigungscode. Mit Passwort und Code haben die Betrüger dann Ihr Konto und Ihre Karte.
So prüfen Sie Ihr Abo selbst
Tippen Sie account.microsoft.com/services selbst in den Browser und melden Sie sich mit dem Microsoft-Konto an, mit dem Sie Microsoft 365 gekauft haben. Dort sehen Sie laut Microsoft Ihr Abo und können es verwalten. Haben Sie Microsoft 365 über Apple, Google oder einen Händler gekauft, läuft die Verwaltung dort. Im Betrieb mit Microsoft 365 Business sieht Ihr Administrator oder IT-Betreuer, ob wirklich etwas offen ist.
Was tun, wenn Sie schon geklickt haben?
- Passwort eingegeben? Ändern Sie das Microsoft-Kennwort sofort, und zwar über account.microsoft.com, nicht über die Mail. Microsoft rät, den PC vorher mit einem aktuellen Virenschutz vollständig zu prüfen. Nutzen Sie dasselbe Passwort auch anderswo, ändern Sie es dort ebenfalls. Hilfe dazu: sichere Passwörter und Zwei-Faktor-Anmeldung einrichten.
- Kartendaten eingegeben? Rufen Sie sofort Ihre Bank oder den Kartenanbieter an und lassen Sie die Karte sperren. Die Sperr-Hotline steht auf der Rückseite der Karte oder in Ihrer Banking-App.
- Abbuchungen prüfen und unbekannte Zahlungen bei der Bank reklamieren.
- Am Firmen-PC? Informieren Sie sofort Ihren IT-Betreuer. Das empfiehlt auch Microsoft.
- Anzeige bei der Polizei erstatten. Nehmen Sie die Mail und die Kontoauszüge mit.
Sie haben die Mail nur bekommen? Löschen Sie sie. Wer Microsoft helfen will, schickt sie vorher als Anlage an phish@office365.microsoft.com, diese Meldeadresse nennt Microsoft selbst. Laden Sie in solchen Mails keine Bilder nach: Die Fälschung enthält ein unsichtbares Zählbild des Versanddienstes, das dem Absender verrät, dass Ihre Adresse gelesen wird.
Wie Sie gefälschte Mails generell erkennen, steht in unserem Ratgeber Phishing erkennen. Weitere aktuelle Warnungen: gefälschte Spotify-Mail auf Englisch, gefälschte ASFINAG-Mautmail und gefälschte Volksbank-Mail.
Unsicher? Wir helfen
Sie sind nicht sicher, ob eine Mail echt ist? Leiten Sie sie uns weiter oder rufen Sie uns an: +43 664 2557441. Sie erreichen uns auch über das Kontaktformular. DERKAUFMANN IT-Service hilft Betrieben, Vereinen und Privatpersonen in der Oststeiermark.
Quellen (abgerufen am 05.11.2026)
- Microsoft Support: „Sind E-Mails vom Microsoft-Kontoteam vertrauenswürdig?“, Stand 17.12.2025 – https://support.microsoft.com/de-de/accounts-billing/security/can-i-trust-email-from-the-microsoft-account-team
- Microsoft Support: „Warum habe ich eine Meldung erhalten, die besagt, dass meine Dateien gelöscht werden?“ (echte OneDrive-Absender, Meldeadresse phish@office365.microsoft.com), Stand 24.04.2025 – https://support.microsoft.com/de-de/onedrive/why-did-i-get-a-message-saying-my-files-will-be-erased
- Microsoft Support: „Wo kann ich mein Microsoft 365-Abonnement verwalten?“, Stand 12.06.2026 – https://support.microsoft.com/de-de/accounts-billing/subscriptions/where-can-i-manage-my-microsoft-365-subscription
- Microsoft Learn: „So schützen Sie sich vor Phishing-Angriffen“ (Warnzeichen, was tun als Opfer), Stand 02.07.2026 – https://learn.microsoft.com/de-de/defender-endpoint/malware/phishing
- Microsoft Support: „So stellen Sie ein gehacktes oder manipuliertes Microsoft-Konto wieder her“, Stand 18.05.2026 – https://support.microsoft.com/de-de/accounts-billing/manage/how-to-recover-a-hacked-or-compromised-microsoft-account
- Netzwoche: „Falsche Microsoft-365-Warnungen verleiten zur Preisgabe von Daten“ (Warnung der Kantonspolizei Zürich), 04.02.2026 – https://www.netzwoche.ch/news/2026-02-04/falsche-microsoft-365-warnungen-verleiten-zur-preisgabe-von-daten
- Bundeskriminalamt: „Wie erstatte ich Anzeige?“ – https://www.bundeskriminalamt.at/212/wie_erstatte_ich_anzeige/start.html
FAQ
Mein Microsoft-365-Abo läuft wirklich bald ab. Ist die Mail dann echt?
Nein. Die Mail kommt nachweislich nicht von Microsoft, auch wenn der Zeitpunkt zufällig passt. Ob Ihr Abo verlängert werden muss, sehen Sie, wenn Sie account.microsoft.com/services selbst aufrufen und sich dort anmelden.
Woher haben die Betrüger meine Adresse?
Solche Mails gehen wahllos an sehr viele Adressen. Ob Sie Microsoft 365 überhaupt nutzen, wissen die Absender nicht. Deshalb nennt die Mail weder Ihren Namen noch Ihr Abo.
Ist es gefährlich, die Mail nur zu öffnen?
Das Öffnen allein ist meist harmlos. Laden Sie aber keine Bilder nach, klicken Sie nicht auf den Button und geben Sie nichts ein. Am besten löschen Sie die Mail gleich.
Wir nutzen Microsoft 365 im Betrieb. Was ist anders?
Firmenkonten verwaltet Ihr Administrator. Eine Abo-Mail an einzelne Mitarbeiter mit Bezahl-Button ist dort ein klares Warnzeichen. Leiten Sie die Mail als Anlage an Ihre IT weiter und warnen Sie Ihr Team.
Weitere Artikel
Das könnte Sie auch interessieren
IT‑Unterstützung gesucht?
Am schnellsten geht es telefonisch – für Reparaturen, Beratung und Termine gibt es die Serviceanfrage.
Direkt erreichen
- Anrufen+43 664 255 744 1Mo–Fr 09:00–19:00 · Sa 09:00–14:00
- Schreibeninfo@
derkaufmann.at - Chatten
- BesuchenGroßwilfersdorf 19/3
8263 Großwilfersdorf (öffnet in neuem Tab)